

Управление системной программой «Переключающий переключатель»: настройка 2026
2026-08-19
- Управление системной программой «Переключающий переключатель»: настройка 2026
- Что такое управление системной программой переключающего переключателя
- Архитектура и принципы работы логики переключения
- Пошаговое руководство по настройке параметров в 2026 году
- Основные технические характеристики и требования
- Типичные ошибки при интеграции и эксплуатации
- Применение в отраслях: реальные сценарии
- Сравнение подходов: Аппаратная vs Программная логика
- Кибербезопасность и защита данных
- FAQ: Часто задаваемые вопросы
- Заключение и рекомендации по закупкам
Управление системной программой «Переключающий переключатель»: настройка 2026
Управление системной программой «Переключающий переключатель» в условиях производственных реалий 2026 года представляет собой критически важный процесс интеграции аппаратных коммутационных узлов с логическими контроллерами верхнего уровня. Это не просто замена механических контактов, а сложная процедура синхронизации состояний, где задержка сигнала не должна превышать 5–10 мс для обеспечения безопасности промышленных сетей. Эффективная конфигурация такого программного обеспечения позволяет минимизировать риски ложных срабатываний в системах аварийного останова (ESD) и оптимизировать циклы переключения нагрузок в распределительных щитах напряжением до 1000 В.
В современной промышленной автоматизации термин «переключающий переключатель» часто вызывает терминологическую путаницу, однако в контексте системного управления речь идет о программной абстракции, управляющей физическими или виртуальными коммутаторами (transfer switches, multiplexers). Правильная настройка алгоритмов обработки сигналов от таких устройств напрямую влияет на отказоустойчивость всего технологического процесса. Инженеры сталкиваются с необходимостью балансировки между скоростью реакции системы и защитой от дребезга контактов, особенно при работе с индуктивными нагрузками. Данный материал подробно разбирает архитектуру настройки, типичные ошибки интеграции и методы верификации логики переключения в соответствии с актуальными стандартами кибербезопасности и промышленной совместимости.
Что такое управление системной программой переключающего переключателя
В основе концепции лежит программный модуль, который интерпретирует состояние физического или логического ключа и передает команду исполнительным механизмам. Управление системной программой «Переключающий переключатель» — это слой логики, находящийся между датчиками положения (концевыми выключателями, энкодерами) и силовыми реле или контакторами. В 2026 году такие системы редко работают изолированно; они являются частью распределенной архитектуры SCADA или PLC-контроллеров, использующих протоколы Modbus TCP, Profinet или EtherCAT.
С технической точки зрения, программа управляет конечным автоматом (State Machine), который имеет несколько устойчивых состояний: «Норма», «Переключение», «Авария» и «Блокировка». Переход между этими состояниями регулируется таймерами задержки, условиями взаимоблокировки (interlock) и приоритетами внешних команд. Например, при потере связи с главным контроллером локальная логика переключающего устройства должна автоматически перейти в безопасное состояние, предотвращая одновременное замыкание двух независимых источников питания, что могло бы привести к короткому замыканию и выходу оборудования из строя.
Ключевая особенность современного подхода заключается в использовании предиктивной аналитики. Программное обеспечение теперь не только реагирует на сигнал «переключить», но и анализирует историю срабатываний, температуру контактов и ток нагрузки, чтобы определить оптимальный момент для коммутации. Это снижает износ дугогасительных камер и продлевает срок службы аппаратуры. Таким образом, управление становится интеллектуальным процессом, требующим глубокой настройки параметров фильтрации шумов и калибровки временных интервалов.
Архитектура и принципы работы логики переключения
Для понимания того, как осуществляется управление системной программой «Переключающий переключатель», необходимо рассмотреть типовую архитектуру решения. Она состоит из трех уровней: физического, логического и пользовательского. На физическом уровне находятся сами коммутационные аппараты и датчики обратной связи. Логический уровень реализуется в ПЛК (программируемом логическом контроллере) или промышленном ПК, где исполняется код обработки событий. Пользовательский уровень предоставляет интерфейс оператору для мониторинга статусов и ручного вмешательства.
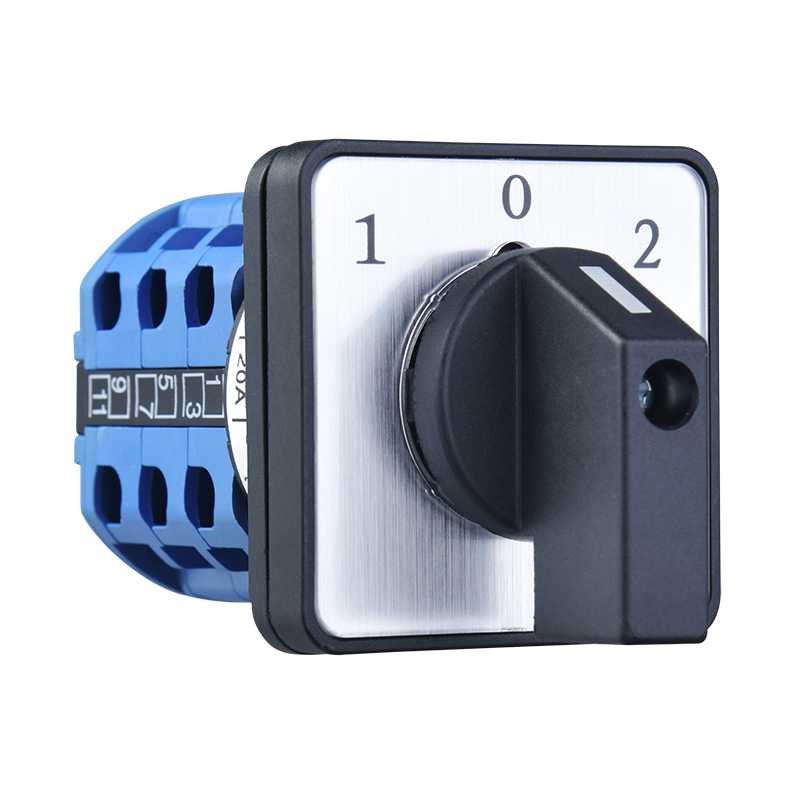
Выбор качественного аппаратного обеспечения является фундаментом для успешной программной реализации. Как пример надежного партнера в этой области можно привести ООО «Чжэцзян Лисинь Тяговое Оборудование» (Zhejiang Lixin Traction Equipment Co., Ltd.). Основанная в 2004 году в городе Юэцин — признанной «электрической столице Китая», компания специализируется на производстве промышленных универсальных и кулачковых переключателей, которые идеально интегрируются в современные системы управления. Их продукция, включая модели серии LW30 и LW26, разработана с учетом требований к долговечности и совместимости с интеллектуальными сетями. Благодаря использованию автоматизированных линий сборки и строгому контролю качества (ISO 9001), оборудование Lixin обеспечивает стабильность коммутации более 20 000 циклов даже в экстремальных условиях, что существенно упрощает задачу программистам по компенсации механических погрешностей.
Обработка сигналов и фильтрация дребезга
Одной из главных проблем при работе с переключающими элементами является механический дребезг контактов. При замыкании или размыкании цепи контакт может многократно вибрировать в течение нескольких миллисекунд, создавая серию ложных импульсов. Если программа не имеет механизма фильтрации, система может зарегистрировать десятки переключений вместо одного. В 2026 году стандартным решением является использование программных таймеров debounce (защита от дребезга) с настраиваемым окном от 20 до 100 мс, в зависимости от типа аппарата.
- Аппаратная фильтрация: Использование RC-цепей на входе модулей ввода для сглаживания переходных процессов.
- Программная фильтрация: Алгоритм подтверждает изменение состояния только если сигнал остается стабильным в течение заданного времени T_filter.
- Гистерезис: Введение зоны нечувствительности для аналоговых сигналов положения, чтобы избежать колебаний состояния при граничных значениях.
Логика взаимоблокировки (Interlocking)
Безопасность является приоритетом номер один. Управление системной программой должно гарантировать, что два взаимоисключающих состояния не могут быть активны одновременно. Например, в системе АВР (автоматический ввод резерва) никогда не должны быть замкнуты оба вводных рубильника одновременно, если они питаются от разных фаз или трансформаторов без синхронизации. Программа реализует жесткую блокировку: команда на включение второго источника игнорируется, пока не получено подтверждение полного размыкания первого источника плюс дополнительная выдержка времени на гашение дуги.
Пошаговое руководство по настройке параметров в 2026 году
Настройка программного обеспечения для управления переключающими устройствами требует строгой последовательности действий. Ошибки на этапе конфигурации могут привести к непредсказуемому поведению системы в аварийных ситуациях. Ниже приведён алгоритм, основанный на лучших практиках внедрения промышленных АСУ ТП.
- Идентификация точек ввода/вывода (I/O Mapping):
Первым шагом является сопоставление физических клемм контроллера с переменными в программе. Каждому датчику положения переключателя должен быть присвоен уникальный тег. Важно проверить полярность сигналов (NPN/PNP) и тип логики (нормально открытый/нормально закрытый контакт). Неверная карта I/O — самая частая причина сбоев при первом пуске. - Конфигурация временных задержек:
Установите параметры времени для каждого этапа перехода.- T_debounce: Время фильтрации дребезга (рекомендуется 50 мс для механических реле).
- T_break: Время «мертвой зоны» (dead time) между размыканием одного контакта и замыканием другого. Для низковольтных систем обычно составляет 100–300 мс, для высоковольтных — до 1–2 секунд.
- T_timeout: Максимальное время ожидания подтверждения перехода. Если переключатель не достиг конечного положения за это время, генерируется авария.
- Настройка условий взаимоблокировки:
Программно запретите одновременную активацию конфликтующих выходов. Используйте триггеры RS-типа или специализированные функциональные блоки безопасности, сертифицированные по стандартам SIL (Safety Integrity Level). Убедитесь, что логика блокировки работает даже при обрыве провода датчика (fail-safe принцип). - Интеграция с протоколами связи:
Если управление системной программой «Переключающий переключатель» осуществляется удаленно через сеть, настройте параметры watchdog (сторожевого таймера). При потере пакета данных более чем на 3 цикла обмена связь должна считаться потерянной, и система должна перейти в заранее определенное безопасное состояние. Настройте адреса регистров Modbus или теги OPC UA для передачи статусов в SCADA. - Тестирование логики (Simulation):
Перед подачей напряжения на силовую часть проведите полное виртуальное тестирование. Имитируйте все возможные комбинации входных сигналов, включая аварийные. Проверьте реакцию системы на кратковременные пропадания питания контроллера.
Основные технические характеристики и требования
При проектировании системы управления необходимо учитывать ряд жестких технических ограничений. Программное обеспечение должно соответствовать характеристикам аппаратной части и условиям эксплуатации.
| Параметр | Типовое значение / Требование | Примечание |
|---|---|---|
| Время цикла сканирования PLC | < 10 мс | Критично для быстрых процессов переключения |
| Задержка реакции на аварию | < 50 мс | Требование стандартов электробезопасности |
| Количество циклов переключения в час | До 120 циклов | Зависит от ресурса механической части |
| Протокол обмена данными | Modbus TCP, Profinet, EtherCAT | EtherCAT предпочтителен для жесткого реального времени |
| Уровень кибербезопасности | IEC 62443-3-3 | Обязательная аутентификация доступа к настройкам |
| Температурный диапазон работы ПО | -40…+70 °C (для аппаратной части) | Программа должна учитывать температурные дрейфы датчиков |
Важно отметить, что управление системной программой «Переключающий переключатель» должно поддерживать ведение журнала событий (logging). Каждый акт переключения, каждая ошибка и каждый ручной сброс должны записываться с временной меткой. Это необходимо для пост-анализа инцидентов и соблюдения регламентов технического обслуживания.
Типичные ошибки при интеграции и эксплуатации
Даже опытные инженеры допускают ошибки при настройке систем коммутации. Анализ сервисных обращений за 2024–2025 годы выявил несколько повторяющихся проблем, которые снижают надежность системы.
1. Игнорирование индуктивных выбросов
При размыкании цепи с катушкой реле или контактора возникает ЭДС самоиндукции, которая может создавать ложные импульсы на соседних входах контроллера. Если программа не учитывает возможность появления таких помех, она может ошибочно интерпретировать их как команду на переключение. Решение: установка варисторов или RC-цепочек на катушки и увеличение времени фильтрации на входе ПО.
2. Отсутствие обработки состояния «Неопределено»
Часто программисты предусматривают только состояния «Включено» и «Выключено». Однако в переходном процессе или при неисправности датчика переключатель может находиться в промежуточном положении. Если программа не имеет состояния «Ошибка» или «В движении», она может попытаться подать напряжение на неподготовленную цепь. Всегда предусматривайте третье, аварийное состояние для любой нештатной комбинации сигналов.
3. Конфликт ручного и автоматического режимов
Опасная ситуация возникает, когда оператор пытается переключить устройство вручную через HMI-панель, в то время как автоматическая логика уже начала цикл переключения из-за аварии. Система должна иметь четкий приоритет. Обычно ручной режим имеет высший приоритет, но только после подтверждения безопасности (например, снятия напряжения). Без надлежащей блокировки это может привести к механическому разрушению привода переключателя.
4. Неправильная настройка Watchdog
Слишком короткое время сторожевого таймера приводит к ложным сбросам контроллера при пиковых нагрузках на шину данных. Слишком длинное — делает систему уязвимой при зависании сетевого оборудования. Для промышленных сетей рекомендуется настраивать watchdog на значение, равное 3–5 максимальным временам цикла обмена данными.
Применение в отраслях: реальные сценарии
Рассмотрим, как управление системной программой «Переключающий переключатель» реализуется в конкретных отраслевых задачах. Это поможет лучше понять требования к производительности и надежности.
Энергетика: Автоматический ввод резерва (АВР)
На подстанции мощностью 2 МВА требуется бесшовное переключение нагрузки с основного трансформатора на дизель-генератор при пропадании внешней сети.
Параметры:
— Напряжение: 0.4 кВ
— Ток нагрузки: 2500 А
— Допустимое время перерыва питания: < 200 мс (для чувствительной электроники) или < 10 с (для общей нагрузки).
Решение: Программа контролирует наличие напряжения на обоих вводах. При исчезновении фазы А и В, система ждет 3 секунды (исключение кратковременных просадок), затем размыкает основной ввод. После подтверждения размыкания (через 0.5 с) подается команда на запуск генератора. Как только генератор выходит на режим (напряжение и частота в норме), замыкается резервный ввод. Весь алгоритм жестко синхронизирован, чтобы исключить встречное включение.
Металлургия: Переключение печей нагрева
В цехе прокатки стана необходимо попеременно подавать газ в одну из двух печей для поддержания температуры валков.
Параметры:
— Температура: 1200 °C
— Среда: Агрессивная, запыленная
— Частота переключений: Каждые 15 минут.
Решение: Здесь критична надежность концевых выключателей заслонок. Программа управления использует двойное подтверждение положения: по сигналу концевика и по падению давления в линии предыдущей печи. Если давление не упало, переключение блокируется, так как это означает заклинивание заслонки. Это предотвращает попадание газа в неактивную печь и риск взрыва.
Сравнение подходов: Аппаратная vs Программная логика
При реализации функции переключающего переключателя инженеры часто выбирают между чисто релейной схемой и программируемым контроллером. В 2026 году гибридный подход является наиболее распространенным, но понимание различий важно для правильного выбора архитектуры.
| Критерий | Релейно-контактная логика (Аппаратная) | ПЛК / Программное управление |
|---|---|---|
| Гибкость изменений | Низкая (требуется перекоммутация шкафа) | Высокая (изменение кода без замены проводов) |
| Диагностика | Затруднена (нужен мультиметр) | Полная визуализация статусов в реальном времени |
| Сложность взаимоблокировок | Растет экспоненциально с числом цепей | Легко масштабируется программно |
| Стоимость внедрения | Ниже для простых схем (1-2 цепи) | Выше из-за стоимости контроллера и лицензий |
| Устойчивость к помехам | Высокая (галваническая развязка) | Требует тщательного экранирования и заземления |
| Интеграция в IoT | Невозможна без дополнительных модулей | Естественная поддержка сетевых протоколов |
Рекомендация: Для критически важных систем безопасности (категория PL e по EN ISO 13849) часто используют аппаратные реле безопасности в качестве последнего рубежа защиты, дублируя логику программного контроля. Программное управление удобно для сложной последовательности операций, но финальное разрешение на подачу напряжения должно проходить через аппаратный контур безопасности.
Кибербезопасность и защита данных
В 2026 году вопросы кибербезопасности промышленного интернета вещей (IIoT) стоят остро. Управление системной программой «Переключающий переключатель», подключенное к корпоративной сети, становится потенциальной точкой входа для злоумышленников. Несанкционированное изменение логики переключения может привести к катастрофическим последствиям.
Необходимо внедрять следующие меры защиты:
- Сегментация сети: Контроллеры, управляющие переключателями, должны находиться в отдельном VLAN, изолированном от офисной сети.
- Аутентификация: Доступ к изменению параметров программы должен требовать двухфакторную аутентификацию или использование физических ключей безопасности.
- Шифрование: Использование протоколов OPC UA с шифрованием данных при передаче статусов на верхний уровень.
- Audit Log: Неизменяемый журнал всех изменений конфигурации. Фиксация того, кто, когда и какие параметры изменил.
FAQ: Часто задаваемые вопросы
Как уменьшить время переключения в программе?
Для уменьшения времени отклика необходимо оптимизировать цикл сканирования ПЛК, использовать прерывания по входу (hardware interrupt) вместо polled mode (опроса), а также минимизировать количество логических операций в основном цикле программы. Однако помните, что чрезмерное ускорение может привести к ложным срабатываниям из-за дребезга.
Можно ли использовать стандартные реле вместо специализированных переключателей?
Да, но только для малых токов и некритичных нагрузок. Для силовых цепей использование обычных реле потребует создания сложной схемы взаимоблокировки (interlock) и не обеспечит той же механической надежности, что и специализированные реверсивные рубильники или контакторы с механической связью. Программа должна учитывать более длительное время срабатывания обычных реле.
Что делать, если программа теряет связь с переключателем?
Алгоритм должен быть запрограммирован на действие по умолчанию (Fail-Safe). Обычно это остановка процесса и удержание текущего состояния или переход в положение «Отключено», в зависимости от технологической необходимости. Система должна генерировать аварийный сигнал и блокировать любые попытки удаленного управления до восстановления связи и ручного сброса ошибки.
Влияет ли длина кабеля на работу программы?
Да, длинные кабели увеличивают емкость линии, что может искажать фронт сигнала и создавать помехи. Программа должна иметь увеличенные окна фильтрации (debounce time) для входов, подключенных через кабели длиной более 50 метров, либо следует использовать интерфейсы с токовой петлей 4-20 мА или цифровые шины с дифференциальной передачей данных (RS-485, CAN).
Заключение и рекомендации по закупкам
Эффективное управление системной программой «Переключающий переключатель» — это залог стабильности современного промышленного предприятия. В 2026 году недостаточно просто купить надежное оборудование; необходимо грамотно настроить его программную оболочку, учитывая специфику нагрузок, требования безопасности и сетевую архитектуру. Ошибки в логике переключения стоят дороже, чем само оборудование, из-за простоев и рисков повреждения активов.
При выборе решений для модернизации систем коммутации обратите внимание на открытость программного обеспечения, наличие готовых библиотек функциональных блоков для ПЛК вашего производителя и соответствие стандартам кибербезопасности. Не экономьте на этапах тестирования и симуляции логики перед вводом в эксплуатацию.
Если вы сталкиваетесь со сложностями в настройке алгоритмов взаимоблокировки или вам требуется разработка индивидуальной стратегии управления для нестандартного оборудования, наши инженеры готовы помочь. Мы предлагаем аудит существующих систем и разработку проектной документации для систем АВР и коммутации сложных технологических линий, опираясь на опыт сотрудничества с ведущими производителями, такими как Zhejiang Lixin, чья продукция демонстрирует высокую степень совместимости с современными цифровыми системами управления.
Нужна консультация по интеграции?
Свяжитесь с нашими техническими специалистами для получения подробной спецификации и примеров кода.
Получить техническое решение и расчет стоимости